2026. 9. 17. 14:48ㆍ학교/동아리
디지털 포렌식
컴퓨터 범죄와 관련하여 디지털 장치에서 발견되는 자료를 복구하고 조사하는 법과학의 한 분야.
디지털 기기에서 발생한 데이터를 수집,분석,보존,해석하여 법적 증거로 활용할 수 있도록 하는 과학적 수사 기법 의미
왜 중요한가?
디지털 기술이 발전할수록 공격 기법이 같이 발전하여, 공격자는 자신의 흔적을 숨기기 위해 로그기록, 레지스트리 증거를 없애거나 암호화 기법으로 증거를 은닉하기도 한다. 그러나 디지털 세계에서는 반드시 흔적이 남는다!
디지털 포렌식 수사관
각종 저장 매체, 인터넷 등 디지털 상에 남아있는 정보를 수집, 분석해 디지털 범죄에 대한 단서를 찾는 업무 수행
드림핵에서 주는 evidence.001이라는 파일을 분석해보려고 한다.
Autopsy
디지털 포렎식에서 사용되는 오픈소스 분석 도구로 , 하드디스크, USB , 스마트폰 등에서 추출한 디지털 이미지 파일을 분석하는데에 사요한다.
대표적으로 E01,dd,raw 같은 포렌식 이미지 파일을 불러와 내부 데이터를 조사할 수 있다.
HxD
바이너라 파일이나 디스크 내용을 16진수로 직접 열어보고, 수정할 수 있는 도구이다. 파일 내부 구조를 직접 확인할 수 있기 때문에 파일 시그니처 분석, 은닉 데이터 탐지, 정상 파일로 위장되는 악성코드 판별 등 디지털 포렌식 수사에 있어 중요한 역할을 수행한다.
모든 디지털 파일을 Hex 값의 형식으로 분석하고 수정할 수 있으며, HxD 는 모든 디지털 파일, 저장 매체의 데이터를 가장 원시적인 형ㅊ태인 16진수로 확인하고 편집할 수 있는 저수준 분석 도구이다.
왜 16진수로 읽나요?
컴퓨터는 0과 1로 이루어진 이진수로 데이터를 인식. 우리가 커뮤터를 통해 보고 사용하는 문서 , 사진, 음악, 동양상 심지어 폴더, 프로그램들은 모두 이진수로 저장되고 처리된다.
사용자가 데이터를 확인하려고 하면 운영체제가 이 이진수들을 보기쉬운 형태로( 폴더, 아이콘 등) 으로 바꾸는 작업을 가진다.
파일 분석은 파일 겉모습을 확인하는 것을 너머서 파일 내부의 구조 포맷, 데이터 배치 방식까지 분석하는 과정을 의미한다 이 과정에서 도구를 사용해 이진수 수준의 저수준 데이터까지 분석하기도 하고, 필요하면 CPU 의 레지스터, 메모리 구조까지 들여다 보기도 한다.
그런데 2진수로 하면 너무 복잡하고 비효율 적이여서, 이런 2진수 구조를 유지하면서도 데이터 구조를 훨씬 더 간결하게 표현할 수 있는 16진수를 사용하게 된다
HxD 사용하기
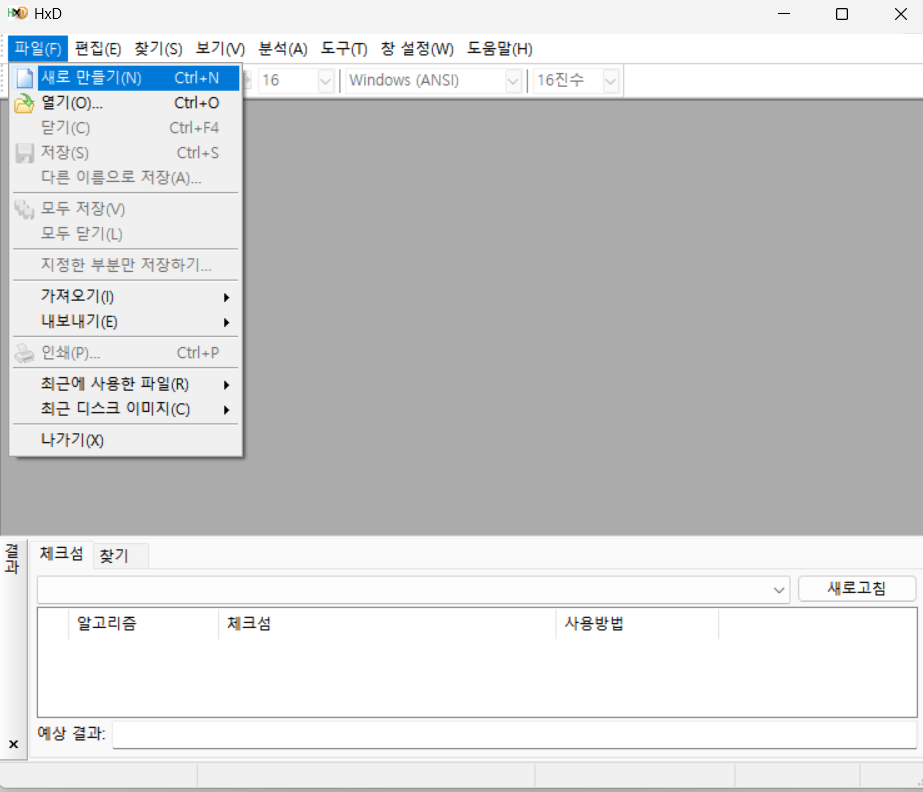
이렇게 하면 파일을 만들 수 있고
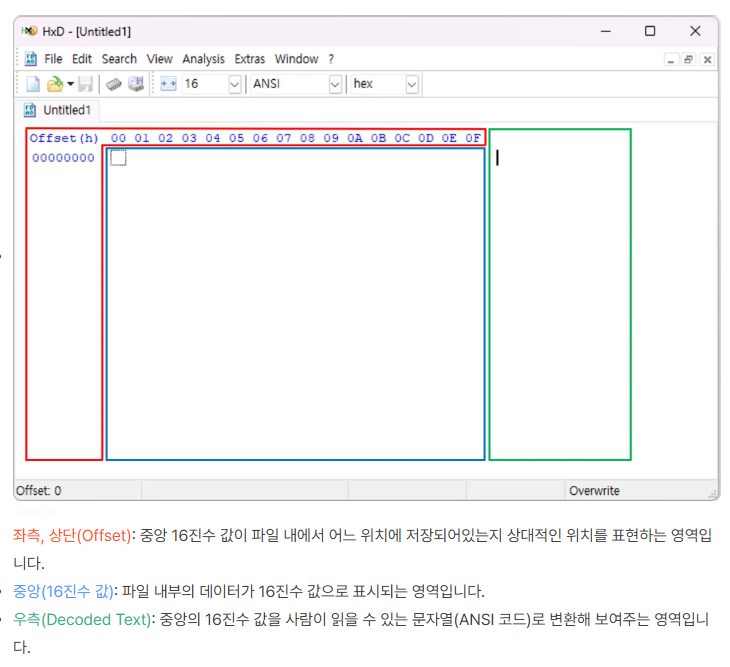
화면은 이렇게 구성되어있다.
파일을 하나 넣어보면
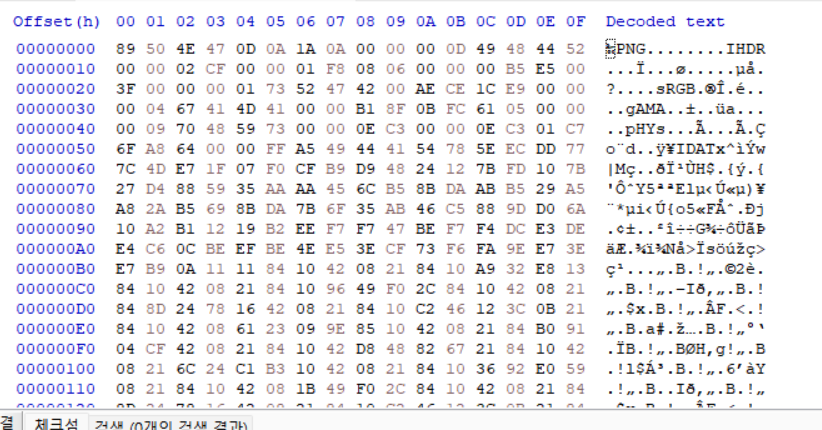
알 수 없는 글자들로 이루어져 있는데..... 이유를 알려면 배워야 하는 개념들이 있다.
1. 인코딩
사람이 읽을 수 있는 문자를 컴퓨터가 이해할 수 있도록 숫자로 바꾸는 규칙
대표적 방식에는 ASCII 랑 UTF-8 이 있다
HxD 는 ANSI 인코딩 방식을 사용해서 (ASCII 랑 유사한 인코딩 방식) 인코딩을 한다.
그래서 깨져보일 수 있지만 분석하는데에는 크게 문제가 되지 않는다
2. 오프셋
파일 내 특정 데이터가 어디에 위치하는지를 나타내는 주솟값. 파일 데이는 위에서 아래로, HxD 화면을 기준으로 0번 부터 시작해서 왼쪽에서 오른쪽으로 이어지며 나열 된다. 이때 각 데이터의 위치를 16진수의 주솟값으로 표현

특정 데이터의 오프셋 주솟값 = 데이터가 위치한 곳의 좌측 빨간색 영역 값 + 상단 빨간색 영역
그래서 사진속 파란색 네모 값(55) 의 오프셋 주솟값은 00000030+04 = 00000034 =34(0x34)
이미지 파일
디지털 포렌식 분야에서 말하는 '이미지' 는 저장장치 전체를 디지털로 그대로 복제한 디스크 이미지 파일(Disk Image File) 을 의미한다. 빈 공간, 삭제된 파일, 파일 시스템 구조, 메타데이터까지 포함하여 물리적인 저장장치를 바이트 단위로 그대로 복제한 결과물 이다.
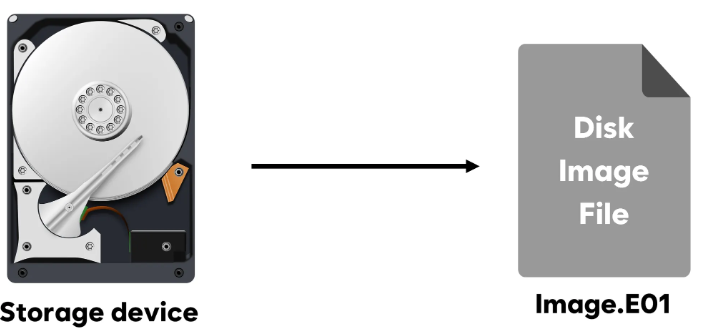
이런식으로!
중요한 포맷들에는 이런것들이 있다.
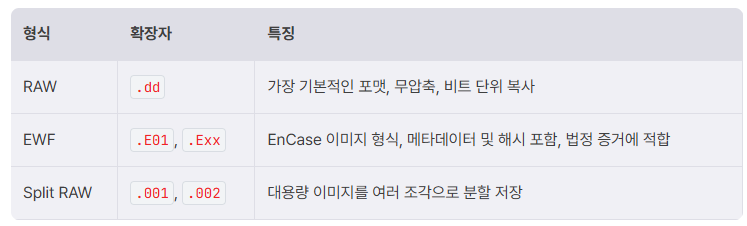
.E01 : 법정 증거로 자주 사용됨. 확장자는 EnCase 도구에서 사용하는 표준 이미지 형식, 해시값, 이미지 생성일시, 생성사 정보, 주석, 사건 번호 등 다양한 메타 데이터가 내장 되어있다.
이 확장자는 압축을 지원해서 파일 크기를 줄일 수 있다.
디지털 증거는 한번으 조작만으로도 훼손될 수 있기 때문에, 원본 저장장치를 직접 분석하지 않고 복제본인 이미지 파일을 사용해서 분석한다. 그래야 원본 상태도 유지 가능하고, 반복 분석도 가능하고, 삭제된 파일이나 빈공간, 숨겨진 파티션이나 슬랙 공간까지도 분석이 가능하다.
파일 시스템
저장장치 위에 운영체제가 파일을 어떻게 저장하고, 관리할지에 대해 정의한 구조이다. 파일 시스템의 역할은
1. 폴더와 파일의 구저 정의 2. 파일의 시작 위치와 크기, 수정 시간 기록 3. 삭제된 파일의 흔적까지 포함4. 메타데이터 저장 의 역할을 한다.
-> 파일이 어떻게 저장되고 지워졌는지 까지 추적할 수 있게 함
이걸 왜 알아야 하나?
디지털 저장장치는 무작위로 데이터를 저장하는게 아니라, 구조화된 규칙에 따라서 데이터를 저장한다. 이를 파일 시스템이라고 한다! 이걸 확인하고 이를 바탕으로 내부 구조를 제대로 읽을 수 있어야 진짜 단서를 찾을 수 있다.

새로산 USB를 컴퓨터에 꽂았는데 인식이 안된다? -> 대부분 파일 시스템 차이 때문에 발생....
서로 다른 시스템에서 포맷된 저장장치는 기본적으로 읽히지 않는다.
이런 파일 시스템 간 차이가 어떤 운영체제에서 사용되었는지를 추론하는 중요한 단서가 될 수 있다.
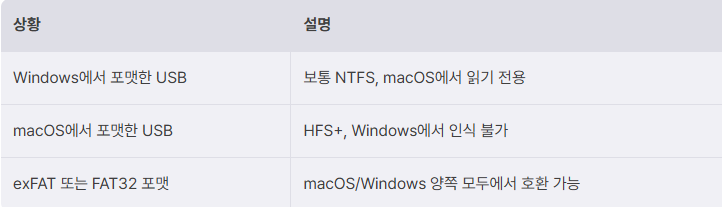
우리가 분석 할 Evidence.E01 파일시스템은 FAT32 이다.
FAT 는 단순한 구조로 분석이 쉽고, 삭제된 파일 복구가 용이하고, USB, SD 카드, 카메라 등 다양한 매체에서 사용된다.
Autopsy 로 까보기
case name 칸에 내부 폴더명으로 사용될 이름 지정, Base Directory 칸에는 케이스가 저장될 경로 지정
케이스가 열리면 Add Data Source 창이 열린다. 메뉴에서 Case -> Add Data Source 버튼을 누르면 하나의 케이스에 원하는 이미지 파일을 더 추가할 수 있다.
파일을 열면
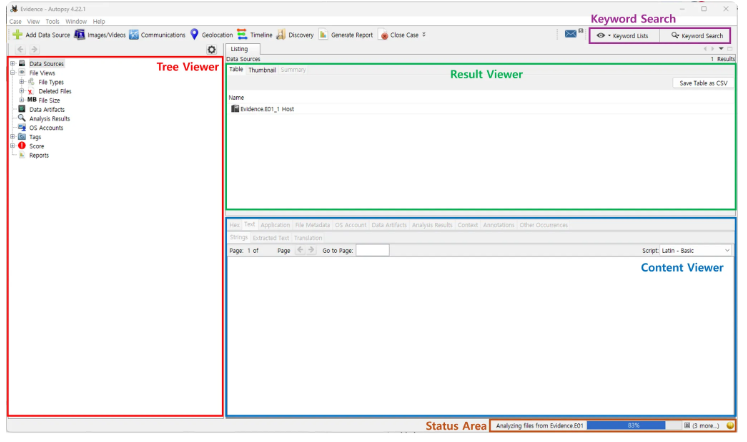
이런식의 창이 나온다.
왼쪽에 위치한 탐색트리는 화면 왼쪽에 위치한 영역, 분석할 전체 데이터를 트리 구조로 표시하는 영역, 데이터 소스, 파일 뷰, 삭제 파일, 메타데이터 등 다양한 분석 카테고리를 확인할 수있다. 각 항목을 클릭하면 결과가 오른쪽 결과보기 창에 표시된다.
오른쪽 결과보기 창은 선택한 항목의 분석 결과 목록을 형식으로 표시하는 영역이다. 예를 들어서 File types -> Images 버튼을 선택하면 해당 창에 이미지 목록이 나열된다. 파일 이름, 생성 시간, 크기 등의 정보가 함께 표시되며 클릭하면 화면 아래 쪽에서 상세 내용을 확인할 수 있다.
내용보기 창은 텍스트, 이미지 , HEX, 메타데이터 등 다양한 방식으로 내용을 분석할 수 있으며 하단 탭에서 보기 형식을 전환할 수 있다.
키워드 검색은 이미지 파일 분석에서 텍스트 기반 단서를 찾는 영역으로, 특정 이름, 이메일 주소, 코드조각 등 문자열을 입력하면 일치하는데이터 위치를 찾아준다, Analysis Results -> keyword Hits 버튼을 통해 결과를 확인할 수 있어서 디지털 수사에서 문서, 메타데이터, 로그 속 숨겨진 단어를 탐색하는데에 매우 유용하다.
상태바는 현재 진행중인 분석 작업의 진행 상황, 상태를 실시간으로 표시한다.
왼쪽 탐색트리에서 이미지 파일 내 디렉토리 또는 볼륨을 하나씩 열어가면서 내부 구조를 확인
( 볼륨 : 저장 장치는 단순히 공간 전체를 통으로 사용하지 않고, 작게 쪼개진 볼륨이라는 단위와 그 안에서 구조를 나누고 안에 내용을 저장하는 식으로 사용한다. C:드라이브나 D:드라이브 같이 독립적인 논리 영역을 말한다)
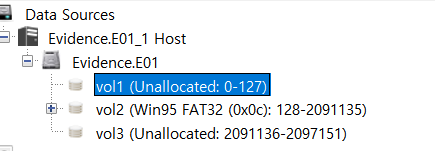
열어보면 이렇게 세 개의 볼륨이 존재하고, 첫번째와 세ㅔ번째 볼륨은 비할당 영역으로 비어있거나 사용하지 않는다는 의미.
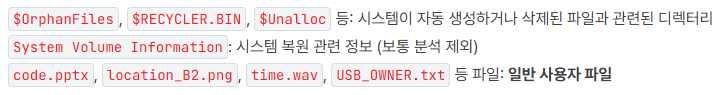
사용하지 않는 영역?
파일이 이미 삭제되거나 포맷되어서 더 이상 파일 시스템에 의해 활성화 되지 않은 영역을 의미.
파일을 삭제한다는 것은 파일 데이터를 모두 제거하는 것이 아니라, 해당 파일이 저장된 공간의 할당을 해제해서 다른 파일들이 사용할 수 있는 상태로 만드는 것이다. 즉 파일을 지우고 새로운게 덮어 쓰지 전까지 데이터는 존재한다. ( 삭제된 파일의 메타데이터는 남아있음.,... 삭제된 파일에 대한 복구가 가능)

여기서 파일을 확장자 명이나 파일의 실제내용 기준으로 정렬할 수 있다
여기서 이미지 숫자가 다르다? 누가 확장자를 조작했을 가능성이 있다.....
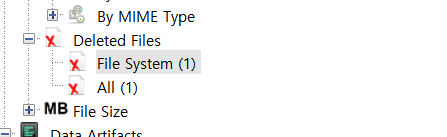
여기에는 지워진 파일들이 존재
확장기능
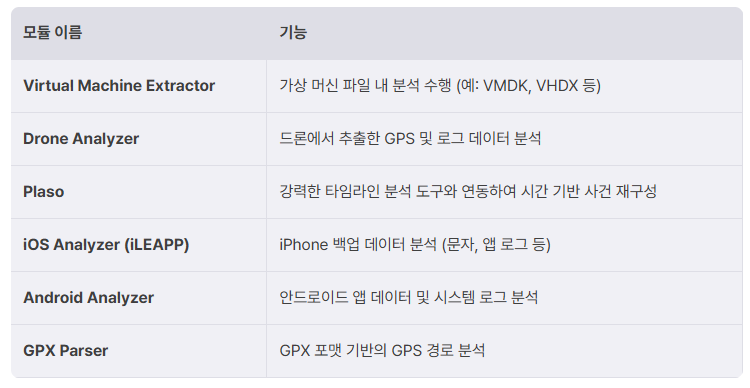
파일시그니처 분석
파일의 내부 형식을 식별할 수 있게 해주는 고유한 바이트 패턴. (매직 넘버라고 부르기도 함)
운영체제나 분석도구는 이 값을 기준으로 파일의 형식을 판단한다.
내부 구조는 다음과 같다
1. 헤더시그니처
가장 첫부분. 운영체제나 분석 도구가 파일 형식을 인식할 때 가장 먼저 참고한느 부분, 파일이 특정한 확장자 명을 가졌다는 것을 알려주는 hex 값
2. 이미지 데이터
실제 파일을 구성하는 정보
3. 푸터 시그니처
파일의 가장 마지막 부분에 위치하는 바이트 패턴.
이미지, 문서 포맷 등에서는 헤더시그니처와 푸터 시그니처를 통해 파일의 끝을 명확하게 식별
파일의 형식에 따라 존재하지 않는 경우도 있다
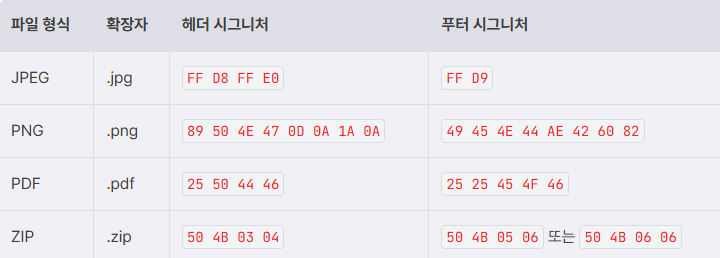
헤더랑 푸터 시그니처가 모두 맞아야 정상적인 파일의 형식이다
signature(1).png 파일을 열어보면

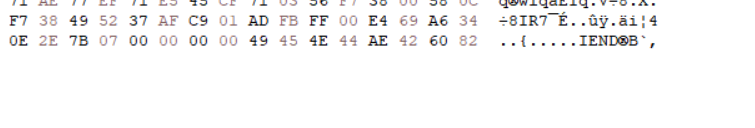
헤더랑 푸터랑 안맞는다.. 헤더를 이미지 파일 헤더로 바꾸면 잘 열린다
그리고 signiture 2를 열어보면
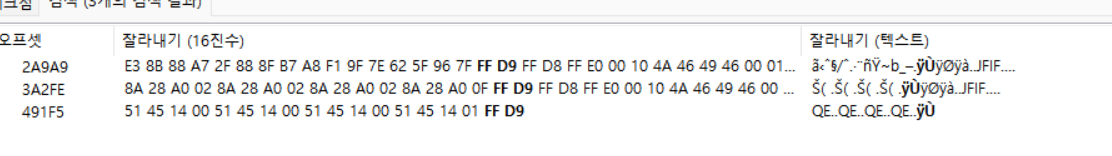
푸터가 세개나 있다...
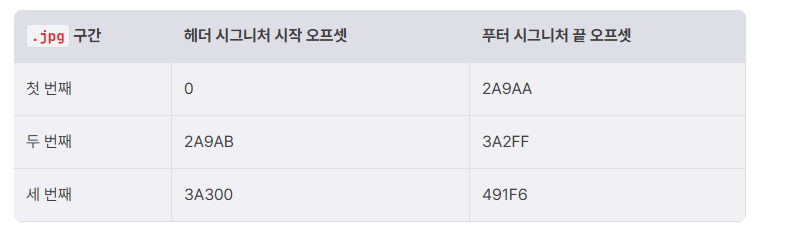
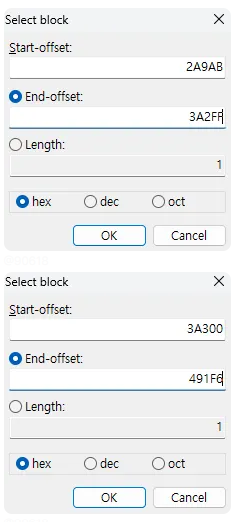
편집에서 블록 선택을 누르고 앞에 오프셋이랑 뒤에 오프셋을 입력해주면 그 블록이 다 선택이 되고, 복사 붙여넣기 하면 더 빠르고 쉽게 가능하
'학교 > 동아리' 카테고리의 다른 글
| [Web] 드림핵 php7cmp4re 문제 풀이 (0) | 2025.03.20 |
|---|---|
| 코드로 배우는 React with 스프링부트 API서버 - section 1 ( + JDK버전 변경하는 법) (0) | 2025.03.18 |
| EVI$ION 워게임 과제 (0) | 2025.01.25 |
| FE 스터디 4 (0) | 2025.01.25 |
| FE스터디 3 (0) | 2025.01.19 |